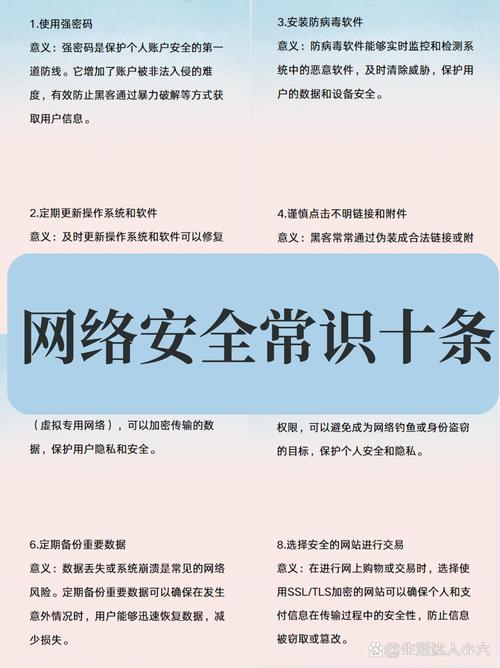
在数字化时代,网络与信息安全已成为个人和企业不可忽视的重要议题。无论是日常上网还是软件开发,掌握基本的网络安全常识至关重要。以下是十条实用的网络安全常识,特别针对网络与信息安全软件开发领域,帮助您构建更安全的数字环境。
- 使用强密码并定期更换:强密码应包含大小写字母、数字和特殊字符,长度不少于12位。避免在多个平台使用相同密码,并定期更换(如每90天)。在软件开发中,强制实施密码复杂度策略,并支持多因素认证。
- 保持软件和系统更新:及时安装操作系统、浏览器和安全软件的补丁,以修复已知漏洞。在软件开发过程中,建立依赖库的定期更新机制,使用自动化工具扫描第三方组件的安全漏洞。
- 谨慎处理电子邮件和链接:不要随意点击陌生邮件中的链接或下载附件,警惕钓鱼攻击。在开发邮件相关功能时,实施SPF、DKIM和DMARC协议,增强邮件安全性。
- 使用多因素认证(MFA):在重要账户(如邮箱、银行、云服务)上启用MFA,增加额外保护层。软件开发中,为敏感操作(如登录、支付)集成MFA,支持短信、令牌或生物识别等方式。
- 备份重要数据:定期将数据备份到离线或云端存储,并测试恢复流程。在软件架构设计中,考虑数据冗余和灾难恢复方案,确保业务连续性。
- 加密敏感数据:传输和存储敏感信息时使用强加密算法(如AES-256、TLS 1.3)。开发中,避免硬编码密钥,使用密钥管理服务,并对数据库中的个人身份信息(PII)进行加密。
- 实施最小权限原则:只授予用户完成工作所需的最低权限,减少攻击面。在软件设计中,采用基于角色的访问控制(RBAC),并定期审查权限设置。
- 进行安全代码审查和测试:在开发过程中融入安全代码审查,使用静态应用安全测试(SAST)和动态应用安全测试(DAST)工具。对输入进行验证,防止SQL注入、跨站脚本(XSS)等常见漏洞。
- 监控和日志记录:启用系统和应用程序日志,监控异常活动。在软件开发中,实现全面的日志记录机制,确保日志安全存储并定期分析,以便及时发现安全事件。
- 培训员工和提高安全意识:定期对员工进行网络安全培训,教育他们识别网络威胁和遵守安全政策。开发团队应接受安全开发培训,将安全意识融入软件开发生命周期(SDLC)。
网络安全是每个人的责任。对于网络与信息安全软件开发而言,将安全实践贯穿于需求分析、设计、编码、测试和运维各个阶段,才能构建出真正可靠的安全产品。遵循以上十条常识,您将大大降低网络风险,保护数据和隐私。